Atac cibernetic masiv: Hackeri chinezi au compromis 2.250 de medii cloud prin ConnectWise
Viteză amețitoare prin inteligență artificială? Microsoft a tras un semnal de alarmă după ce a descoperit o breșă majoră de securitate care a permis unor grupări de hackeri susținute de statul…
Ovidiu Răducanu · · 3 min citire
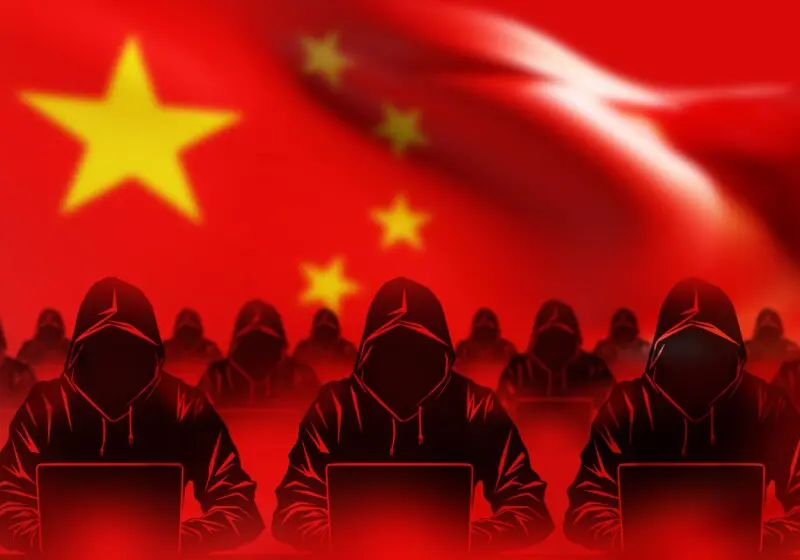
Viteză amețitoare prin inteligență artificială?
Microsoft a tras un semnal de alarmă după ce a descoperit o breșă majoră de securitate care a permis unor grupări de hackeri susținute de statul chinez să infiltreze peste 2.250 de medii cloud. Atacatorii au exploatat o vulnerabilitate critică în software-ul ConnectWise, reușind în unele cazuri să obțină drepturi de administrator în mai puțin de trei ore. Incidentul subliniază vulnerabilitatea critică a lanțurilor de aprovizionare software și capacitatea adversarilor de a lovi rapid și eficient.
Ceea ce a luat prin surprindere experții a fost viteza cu care s-a desfășurat atacul.
Hackerii au folosit agenți bazați pe inteligență artificială pentru a mapa arhitectura internă a sistemelor imediat ce au pătruns în rețea. Această automatizare le-a permis să sară peste protocoalele standard de securitate și să preia controlul total înainte ca echipele IT să poată reacționa.
Nu a fost vorba despre un simplu furt de date, ci despre o operațiune de spionaj sofisticată, menită să asigure un acces persistent în infrastructura critică a companiilor vizate.
Cum ne protejăm de atacurile automatizate?
Apărarea împotriva unor astfel de amenințări necesită o schimbare radicală de strategie. Monitorizarea manuală, tradițională, este pur și simplu prea lentă în fața vitezei AI-ului. Specialiștii recomandă implementarea unor controale de acces mult mai stricte și utilizarea analizei comportamentale continue pentru a detecta anomaliile în timp real. În prezent, victimele sunt nevoite să treacă prin audituri forensice complexe pentru a se asigura că toate „ușile din spate” lăsate de atacatori au fost închise definitiv.
Care a fost metoda principală de atac?
Hackerii au exploatat o vulnerabilitate în software-ul ConnectWise pentru a obține acces inițial, folosind ulterior agenți AI pentru a automatiza escaladarea privilegiilor în mediile cloud compromise.
Câte organizații au fost afectate? Incidentul a vizat aproximativ 2.250 de entități cloud. Microsoft colaborează în prezent cu acestea pentru a securiza sistemele și a limita riscurile ulterioare.
De ce a fost breșa atât de greu de prevenit? Utilizarea instrumentelor bazate pe AI a permis atacatorilor să obțină acces privilegiat în mai puțin de trei ore, un interval de timp mult prea scurt pentru capacitățile de răspuns ale protocoalelor de securitate standard.
Sursa: The Register
00 Note de la cititori
Nicio notă încă. Poți deschide tu discuția.
Planșe conexe
Atacatori exploatează vulnerabilități PHP cu patru zile înainte de patch
Care e explicația pentru exploatarea anticipată? Cercetătorii de la Amazon Threat Intelligence au identificat o breșă semnificativă în ciclul de…
· 3 min
IA se impune, angajații rezistă: De ce companiile pierd controlul asupra digitalizării
Care este miza „shadow IT”? Companiile integrează inteligența artificială în ritm alert, dar datele arată o realitate îngrijorătoare: patru din cinci…
· 3 min
Final de eră în IT: De la închiderea BioWare la vulnerabilitățile critice descoperite de AI
Inteligența artificială scoate la lumină erori critice de cod! Pasionatul de tehnologie de pretutindeni încearcă să proceseze săptămâna aceasta un…
· 3 min
Cipurile Google au ajuns în centrul datelor Meta
Colaborare istorică prin software open-source? Cipurile personalizate ale celor de la Google pentru inteligență artificială au început să ruleze în…
· 3 min
Liderii de business subestimează hățișul de instrumente AI din companii?
Ce se ascunde în spatele aplicațiilor moderne? Birourile de astăzi sunt pur și simplu inundate de o multitudine de componente AI. Companiile au…
· 3 min
Cum vrea Sundar Pichai să transforme căutarea pe Google cu ajutorul agenților AI?
Ce presupune noua arhitectură unificată a Google? Șeful Google, Sundar Pichai, și-a detaliat recent viziunea pentru viitorul navigării pe internet…
· 3 min