Google taie legăturile cu MECOOL: Scandal uriaș de malware pe dispozitivele TV Box
Uși deschise pentru licitații ilegale? Google a rupt oficial orice colaborare cu producătorul dispozitivelor MECOOL Android TV, după ce o investigație a scos la iveală o operațiune de amploare…
Tiberiu Nistor · · 3 min citire
Uși deschise pentru licitații ilegale?
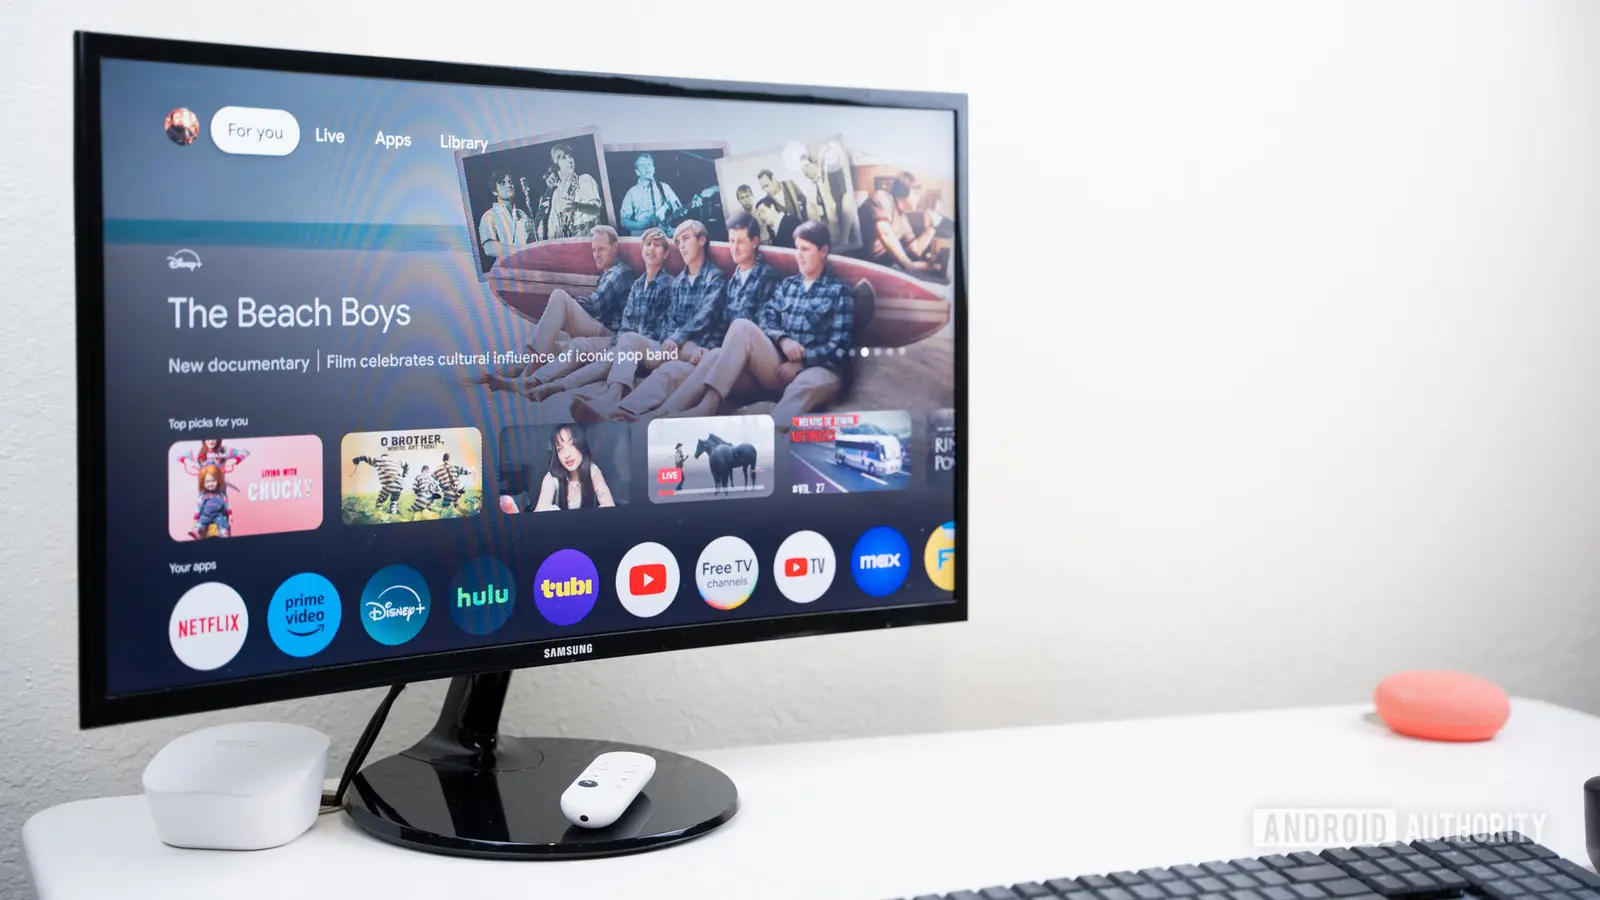
Google a rupt oficial orice colaborare cu producătorul dispozitivelor MECOOL Android TV, după ce o investigație a scos la iveală o operațiune de amploare bazată pe malware. Gigantul tech a descoperit că aceste gadgeturi populare de streaming erau „infectate” din fabrică, având software malițios preinstalat. Această breșă de securitate a oferit unor terțe părți acces neautorizat la hardware-ul utilizatorilor și la datele lor personale.
Ancheta a dezvăluit că producătorul ar fi instalat o „ușă din spate” (backdoor) ascunsă pe mii de unități, chiar înainte ca acestea să ajungă la clienți. Imediat ce dispozitivele erau conectate la rețeaua Wi-Fi de acasă, compania ar fi vândut accesul la hardware-ul compromis.
Astfel, atacatorii puteau folosi aceste TV Box-uri pentru activități digitale ilegale, fără ca proprietarii să bănuiască măcar că dispozitivul lor a devenit o unealtă a infractorilor.
Schema a transformat banalele dispozitive de divertisment într-o rețea masivă de noduri compromise.
Menținând acest punct de acces secret, producătorul putea „închiria” puterea de procesare și conexiunea la internet a clienților săi. O astfel de infrastructură este adesea folosită pentru a lansa atacuri cibernetice sau pentru a masca traficul web ilicit.
Cercetătorii în securitate au observat tipare de date neobișnuite care plecau de la aceste dispozitive, ceea ce a dus, în final, la intervenția Google. Având în vedere că aceste TV Box-uri au fost vândute la nivel global, numărul gospodăriilor afectate este considerabil. Decizia Google de a retrage suportul înseamnă că dispozitivele nu vor mai primi actualizări oficiale sau patch-uri de securitate.
Mai putem avea încredere în brandurile obscure?
Acest scandal ridică semne de întrebare serioase cu privire la siguranța dispozitivelor de streaming ieftine, „fără nume”, pe care le găsim pe marile platforme de retail.
Deși mulți utilizatori aleg aceste modele pentru prețul accesibil și software-ul permisiv, lipsa de supraveghere în procesul de fabricație creează un vid de securitate pe care infractorii îl exploatează fără rețineri.
Se preconizează că acest incident va schimba piața, orientând consumatorii către dispozitive certificate de la branduri consacrate. Dacă dețineți un astfel de TV Box, experții vă recomandă să îl deconectați imediat de la internet. Google continuă să monitorizeze și alți producători pentru a garanta integritatea ecosistemului Android TV.
Cum îmi dau seama dacă dispozitivul este infectat? Dacă dețineți un box marca MECOOL, este foarte probabil să conțină acel backdoor descoperit de cercetători. Semnele clare includ performanțe scăzute, consum inexplicabil de date sau un comportament haotic al dispozitivului.
Ce trebuie să fac dacă am un astfel de TV Box? Experții recomandă să încetați utilizarea dispozitivului și să efectuați o revenire la setările din fabrică înainte de a-l arunca.
Deoarece malware-ul este integrat la nivel de sistem, simpla ștergere a aplicațiilor nu va elimina amenințarea.
Vor mai funcționa serviciile Google pe aceste dispozitive? Nu. Google a revocat certificarea producătorului și a blocat accesul la serviciile sale oficiale. Asta înseamnă că Google Play Store, YouTube și alte aplicații integrate vor înceta să mai funcționeze sau nu vor mai beneficia de suport de securitate.
Sursa: Android Authority
00 Note de la cititori
Nicio notă încă. Poți deschide tu discuția.
Planșe conexe
Snapseed 4.2: Editare foto de nivel profesional direct pe telefon
Putere creativă în buzunarul tău? Google a lansat versiunea 4.2 a popularei aplicații Snapseed, aducând instrumente avansate de editare pe…
· 3 min
Google repară erorile Android Auto pe telefoanele Samsung
De ce se deconecta telefonul? Google lansează urgent o actualizare de software pentru a rezolva problemele de conectivitate ale Android Auto. Bugul…
· 3 min
Apple strictează regulile de vârstă pentru aplicații de dating și companioni AI
Cum funcționează noua sistemă de evaluare? Apple a impus standarde noi de clasificare pe vârstă pentru App Store, vizând direct aplicațiile de dating…
· 3 min
Google coboară prețul Home Speaker pentru prima dată
Cu cât scade prețul? Google a redus prețul Home Speaker cu 20 de dolari, prima scădere de preț de la lansarea dispozitivului pe 27 iunie. Oferta…
· 3 min
John Ternus: De ce iPhone Duo e greu de procurat
De ce nu ajunge producția? Ternus a fost direct: Apple nu poate prezice când oferta va egala cererea. Raportul trimestrial recent nu include…
· 3 min
Părinții pot acum să-și calculeze timpul pentru copiii lor
Cum funcționează cronometrul în practică O nouă caracteristică în AI Gemini Google se așteaptă să permită părinților să stabilească limite de…
· 3 min