Google a desființat botnet-ul XCPE: 1,3 milioane de box-uri Android afectate
Cum a fost construit botnet-ul în hardware? Google și partenerii săi au desființat botnet-ul de malware numit XCPE, care cuprindea peste 1,3 milioane de box-uri de streaming Android TV. Malware-ul…
Ovidiu Răducanu · · 3 min citire
Cum a fost construit botnet-ul în hardware?
Google și partenerii săi au desființat botnet-ul de malware numit XCPE, care cuprindea peste 1,3 milioane de box-uri de streaming Android TV. Malware-ul a fost implantat intenționat de producătorul echipamentelor, Videostr, o companie chineză.
Operațiunea a lovit o rețea de criminalitate cibernetică la scară mare, care genera venituri din activități malițioase pe dispozitivele consumatorilor.
Botnet-ul funcționa prin infectarea dispozitivelor încă din faza de producție. Videostr livra box-urile cu malware preinstalat, permițând atacatorilor să controleze hardware-ul la distanță.
Ce înseamnă asta pentru cumpărătorii de box-uri TV?
Google a identificat schema cu încredere ridicată și a coordonat cu partenerii pentru a decupla infrastructura de comandă și control.
Malware-ul a exploatat încrederea consumatorilor în box-urile de marcă.
Deoarece infecția a avut loc înainte ca dispozitivele să ajungă la cumpărători, actualizările software tradiționale nu puteau elimina amenințarea. Atacatorii foloseau rețeaua pentru minare de criptomonede, servirea de reclame și alte sarcini care aduceau venituri. Eliminarea botnet-ului de către Google a necesitat decuplarea serverelor care dirijau cele 1,3 milioane de dispozitive.
Consumatorii care au cumpărat box-urile afectate Videostr ar trebui să verifice dacă dispozitivul lor încă prezintă semne de malware. Google recomandă să se verifice că conexiunea cu serverul de comandă e decuplată și să se monitorizeze traficul de rețea neobișnuit sau descărcarea bateriei. Incidentul subliniază riscurile creșterii în piața hardware-ului smart TV și streaming.
Întrebări frecvente!
Câte dispozitive erau în botnet-ul XCPE? Peste 1,3 milioane de box-uri Android TV făceau parte din rețea înainte ca Google să o desființeze.
Cine era în spatele malware-ului? Google atribuie botnet-ul companiei Videostr, producător chinez de dispozitive care a infectat intenționat propriile produse.
Ce ar trebui să facă deținătorii box-urilor afectate acum? Verifică semne reziduale de malware, actualizează firmware-ul dacă e disponibil și monitorizează activitatea de rețea pentru a confirma că conexiunea cu botnet-ul a fost decuplată.
Sursa: BleepingComputer
00 Note de la cititori
Nicio notă încă. Poți deschide tu discuția.
Planșe conexe
Google confirmă fuziunea căutării cu AI într-un singur produs
De ce se îmbină căutarea cu AI? Google a anunțat în cadrul conferinței de rezultate din al treilea trimestru 2026 că motorul său de căutare și…
· 3 min
Apple Q4 2026: Cifre record, dar lanțul de aprovizionare suferă
De ce lanțul de aprovizionare e sub presiune? John Ternus, VP pentru Servicii și Marketing, a explicat analiștilor că restricțiile din lanțul de…
· 3 min
Episodul 50 de la Sideload: piața telefoanelor se fragmentează
De ce telefoanele se vând diferit pe fiecare continent? Săptămâna aceasta, podcastul Sideload a atins un prag simbolic: episodul 50. Gazdele Will și…
· 3 min
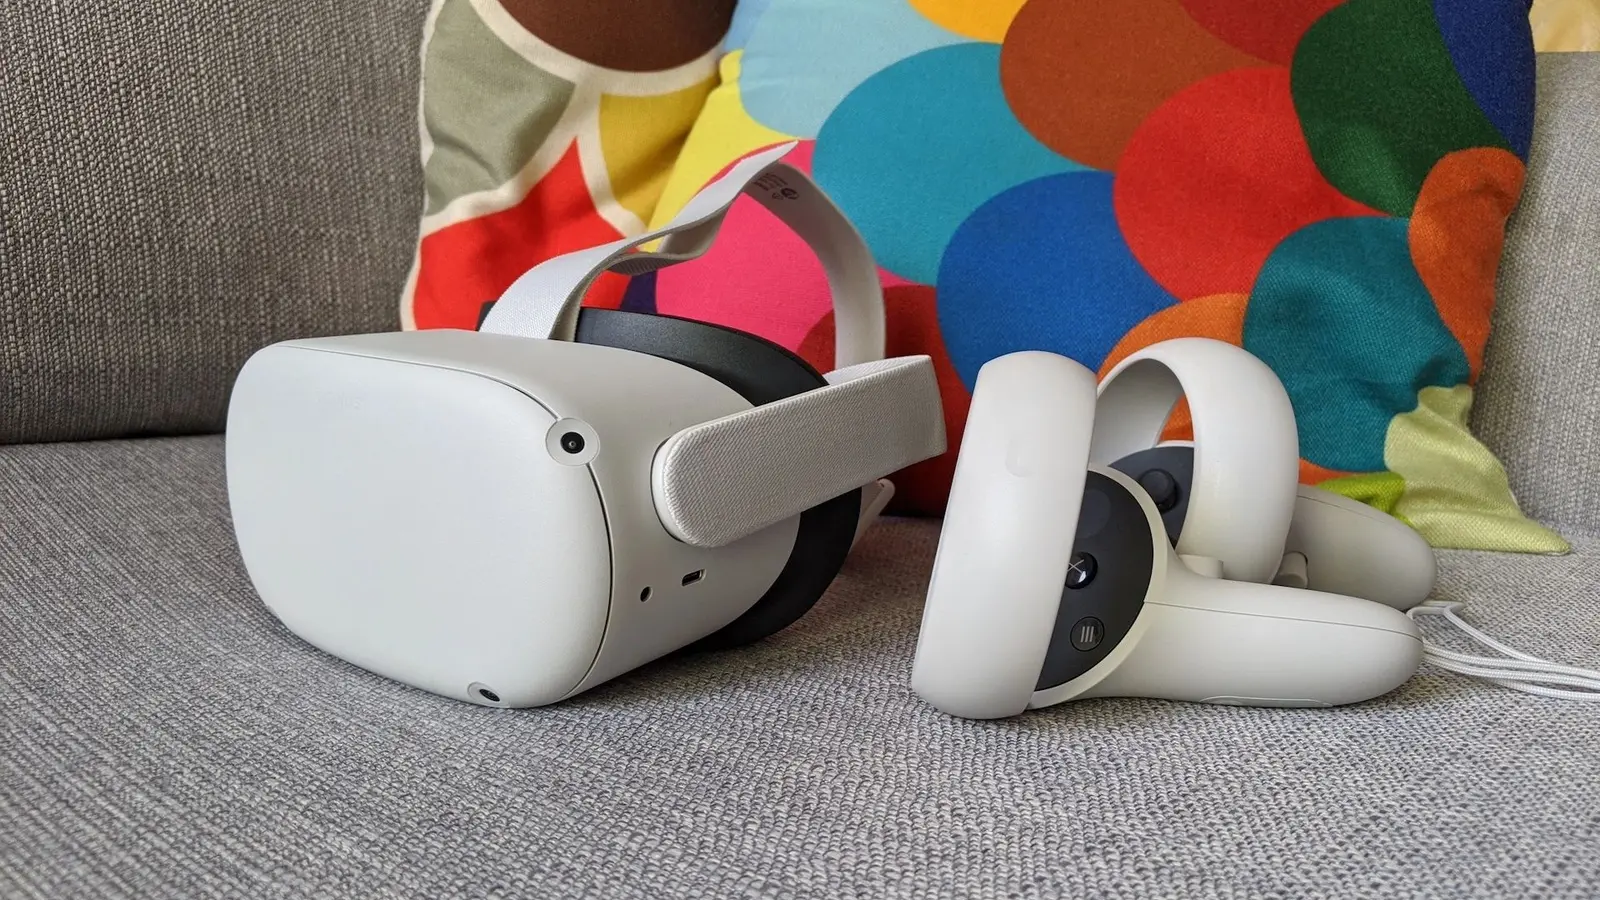
Meta oprește suportul pentru Quest 2 și Quest 2 Pro
Ce înseamnă sfârșitul suportului pentru posesori? Meta a anunțat oficial că va opri suportul pentru casca VR Quest 2 și Quest 2 Pro. Compania va…
· 3 min
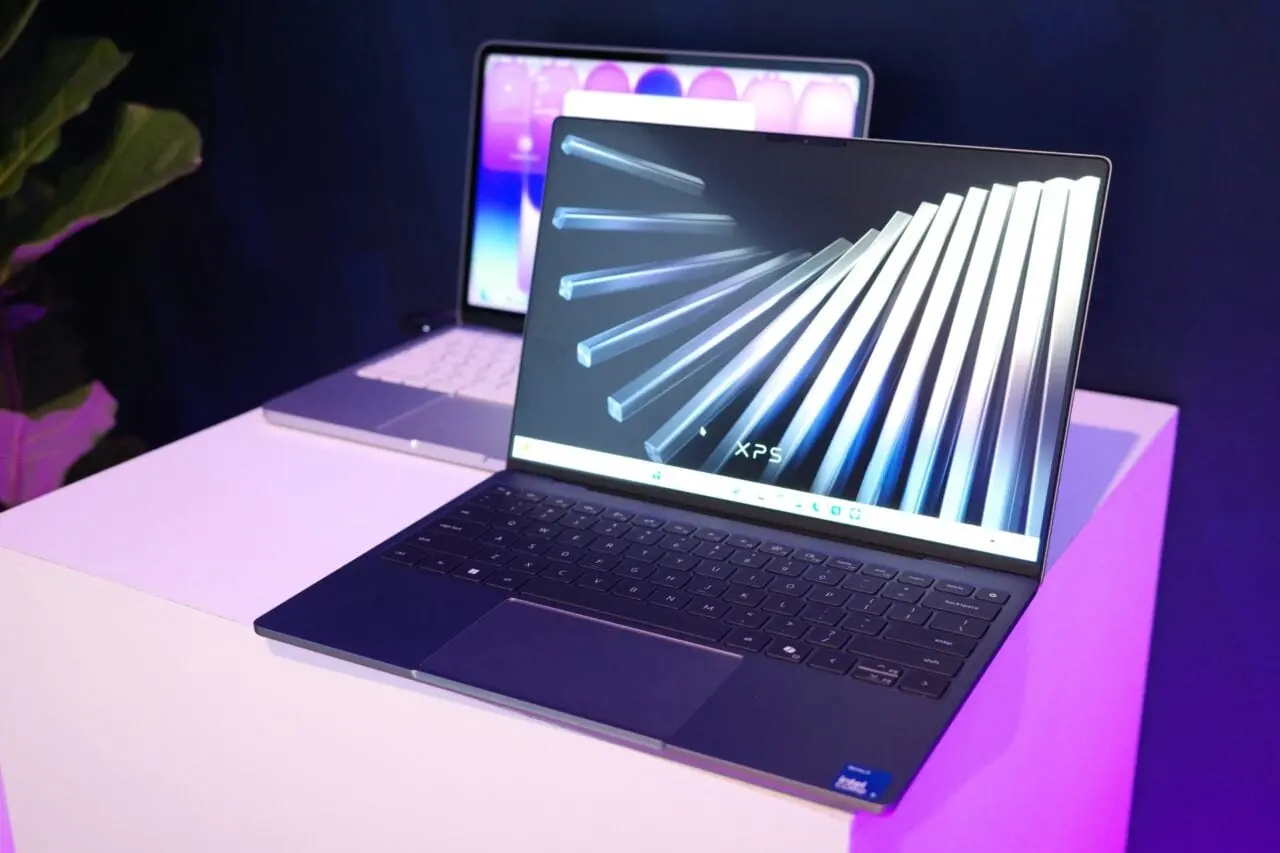
Windows 11: Microsoft optimizează sistemul pentru PC-uri cu 8GB RAM
De ce țintesc gâtul? Microsoft pregătește o revizie majoră a Windows 11, cu scopul de a îmbunătăți performanța pe sistemele cu memorie limitată…
· 3 min
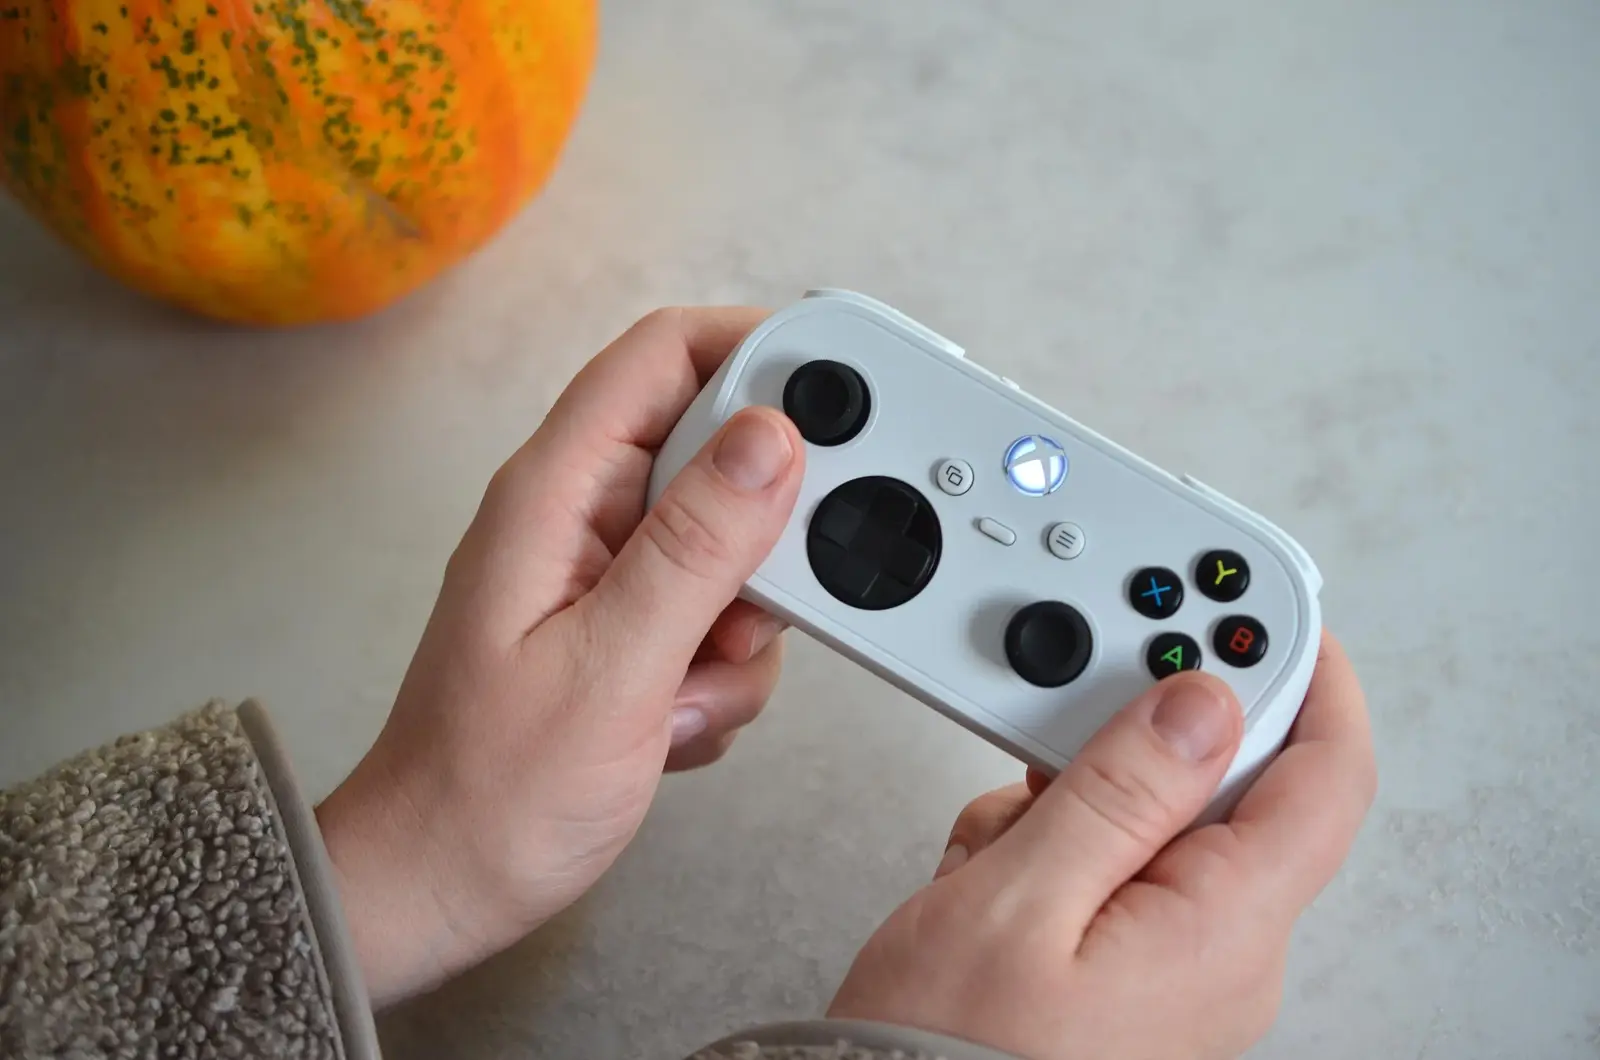
Xbox Nano: controlerul de buzunar care bate așteptările
Proiectat pentru generația următoare Xbox Nano, cel mai nou dispozitiv portabil al Microsoft, a ajuns în magazin într-un ambalaj alb, elegant…
· 3 min